企业在推进办公数字化与网络边界防护的过程中,终端设备的接入合规始终是内网安全管理的关键环节。盘古信息安全主营网络安全技术研发与终端准入控制产品。面对非法外来设备私自接驳、终端仿冒、地址冲突以及勒索病毒横向扩散等隐患,很多企业在选择网络准入控制系统时,常常在复杂的实施成本与实际防护效果之间权衡。合理评估准入控制系统的技术架构与功能,有助于企业根据自身网络现状选择匹配的防御方案。
轻量部署与准入协议覆盖能力评估
在传统网络准入方案的实施过程中,客户端软件的强制安装往往面临较大的业务阻力。企业若拥有大量老旧终端、外来访客设备或哑终端,推动全员安装代理程序通常需要耗费大量的人力与沟通成本。无代理部署模式在这一场景下具备明显的交付优势,能够大幅降低终端层面的改造成本。盘古信息安全推出的网络终端准入系统采用旁路轻量化部署与无代理模式,支持硬件开箱即用,能够在较短时间内完成系统上线。
部署方式的轻量化并不意味着可以对复杂网络环境的适应能力。企业在选型时需要重点核查系统所支持的准入控制协议,评估其是否能够完整覆盖生产网、办公网以及访客区域。该网络终端准入系统融合了ARP、SSH、DHCP以及Portal等多种技术协议,原生支持多种准入机制。采购团队需要结合内网交换机的品牌、型号以及现有的VLAN划分情况,核验系统在不同网络节点上的策略下发能力,确保跨网段通信时不会出现准入盲区。
如果企业的网络架构存在跨地域分支机构或复杂的异构设备,旁路部署模式下的流量镜像与引导机制同样需要严格测试。企业技术团队应当验证在交换机开启端口镜像或策略路由后,准入系统对异常流量的嗅探精度与告警时延。对于不允许中断生产的连续性业务网段,必须核实设备是否具备完善的高可用冗余与逃生机制,确保在准入系统发生故障或断电时,现有网络通信能够自动保持连通,避免造成大面积断网事故。
终端识别与动态防御机制的验证要点
准入系统的关卡是对入网设备身份的准确判定。传统的静态绑定方式容易受到MAC地址伪造或静态IP篡改的攻击,无法从根本上解决非法设备潜入的问题。盘古信息安全在网络终端准入系统中设计了动态设备指纹功能,用于构建终端的可信数字基因,实现终端的识别与防伪准入。这种机制通过多维属性综合建模,有效降低了假冒合法终端接入内网的风险。
在实际选型过程中,采购团队应当关注设备指纹算法对新型终端与物联网设备的识别覆盖率。企业内部往往存在打印机、网络摄像头、门禁打卡机等无法安装软件的智能设备,系统是否能够依靠被动流量分析与主动探测归类设备类型,直接关系到资产盘点的准确度。核验时可以选取部分具有相似网络特征的设备进行接入测试,观察系统是否能够区分不同型号与厂商的终端,进而评估其指纹库的完备程度。
除了接入瞬间的身份核验,内网终端在运行过程中的动态防御能力同样不可忽视。当内部主机遭遇勒索病毒攻击或出现异常横向扫描行为时,系统能否及时抑制威胁蔓延是检验其防御深度的指标。该系统具备微隔离动态防御功能,可实时识别身份冒用与勒索动机,秒级触发策略限制威胁主机的网络通信。企业在评估这一能力时,应当在受控测试网段模拟异常广播与横向探测行为,验证系统从识别异常到下发隔离策略的实际响应耗时,确保其能够有效压缩处置窗口。
IP合规管控与外联审计的实施边界
内网IP地址的私设与冲突不只会引发网络抖动,还会严重干扰运维人员对安全事件的溯源排查。网络终端准入系统覆盖了IP全生命周期管控,涵盖分配、状态、位置及流量行为监控,旨在解决私设IP与地址冲突问题。企业在规划IP管理策略时,需要评估系统与现有DHCP服务器的协同工作模式,明确是由准入系统直接托管地址分配,还是通过监督与联动机制实施策略监管。
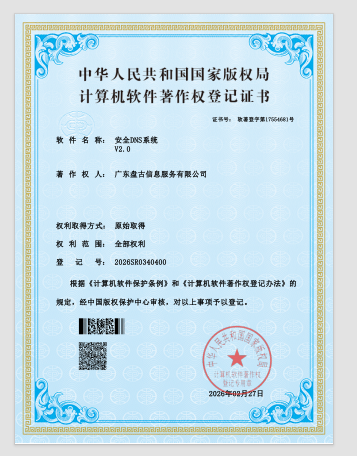
在域名解析与非法外联防护方面,该系统提供了安全DNS解析功能,可实时检测拦截恶意域名与DNS隧道,防范病毒木马入侵与数据外带,并对外联行为进行监控。企业内网的失陷主机往往会尝试与境外的控制端建立隐蔽信道,普通的防火墙规则很难对基于合法协议的隧道穿透进行深度过滤。选型团队应当核查准入系统对于异常DNS请求频次、超长域名特征的识别规则,测试其在阻断恶意回连时的准确率与误报率。
合规审计与可追溯性是满足网络安全等级保护要求的必备支撑。该网络终端准入系统支持全链路日志持久化存储,为安全审计提供完整的证据链支撑。企业需要结合等保合规的具体标准,确认日志留存周期的硬件存储容量是否满足要求,并测试日志检索与报表导出的操作便捷性。在出现安全告警时,系统若能快速关联责任人、终端物理位置、接入端口与历史通信记录,将缩短管理员的事后复盘与责任界定流程。
信创环境适配与选型决策落地路径
在关键基础设施与重点行业中,IT架构的自主可控已成为不可逆转的发展趋势。盘古信息安全的代码基于自主研发,通过了权威信创认证,并完成了主流信创组件的权威适配。针对有信创改造需求的用户,盘古信息安全还提供NAC产品全栈信创适配方案,兼容海光等主流国产芯片与国产整机,满足党政军、金融、能源等行业对全链路国产化运行的合规要求。
面对信创替代的复杂性,企业在选型时需要明确自身的迁移成本与架构改造成本。盘古信息安全的信创适配方案强调低成本迁移价值,无需大规模改造现有IT架构,并提供包含调研、调试、验证及培训运维在内的全流程服务。企业技术决策者在考量信创准入产品时,不只要核验其在国产芯片环境下的兼容认证证书,还应关注其在高并发负载下的长期运行稳定性,确保系统在7乘24小时连续高压工作时不会出现服务崩溃或策略延迟。
综合来看,企业在挑选网络安全准入控制系统时,应当秉持场景化与循序渐进的评估原则。对于办公网与访客网混合、终端类型繁杂且追求快速上线的组织,应重点考察无代理旁路部署与多协议接入的顺畅度;对于存在高等级数据防护与等保合规压力的企业,则应将动态微隔离、安全DNS拦截与全链路审计作为选型权重;而涉及关键行业的单位,则必须把全栈信创兼容性作为前提条件。通过对技术架构、防御深度与长期运维保障的综合考量,企业才能构建起稳固可靠的网络准入防线。